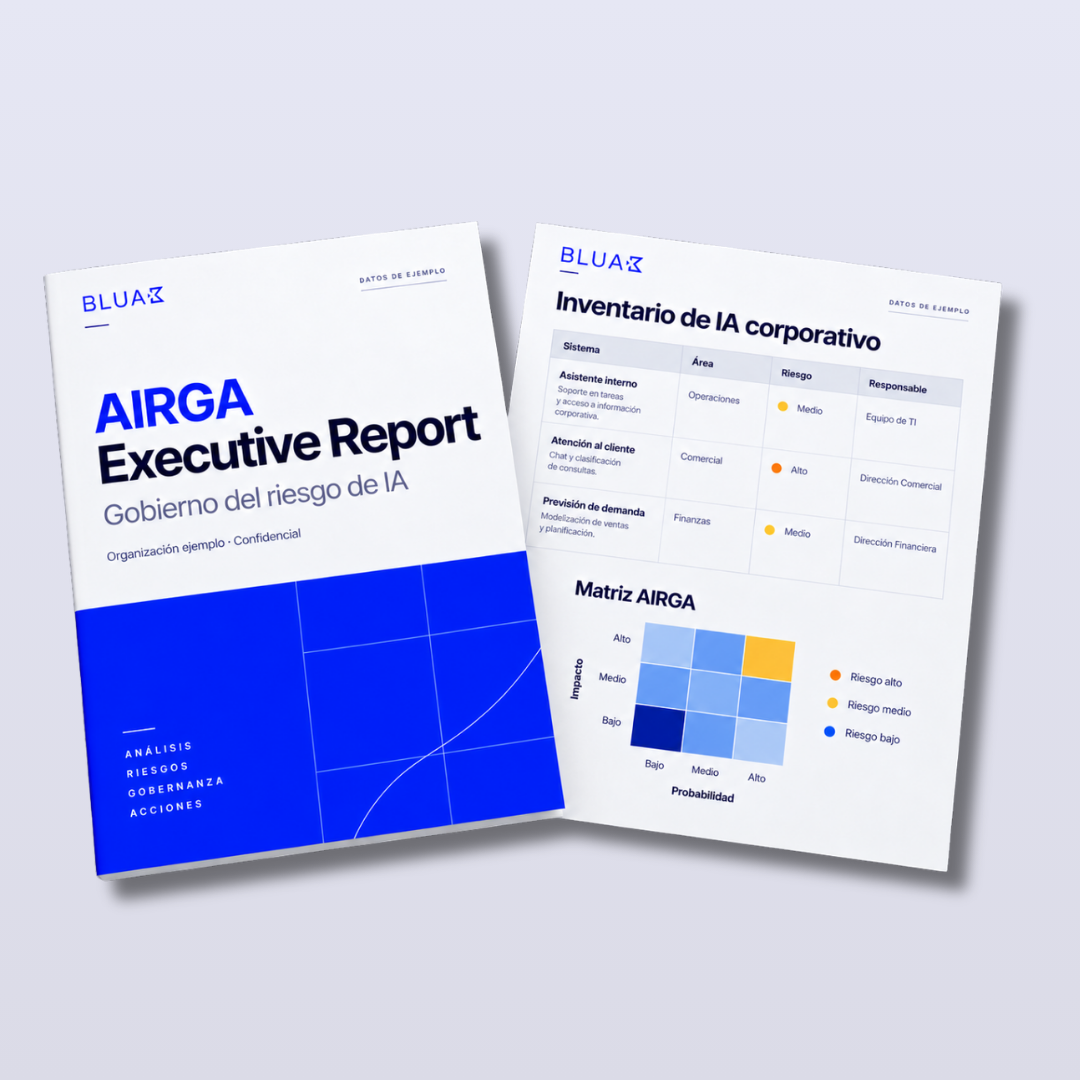
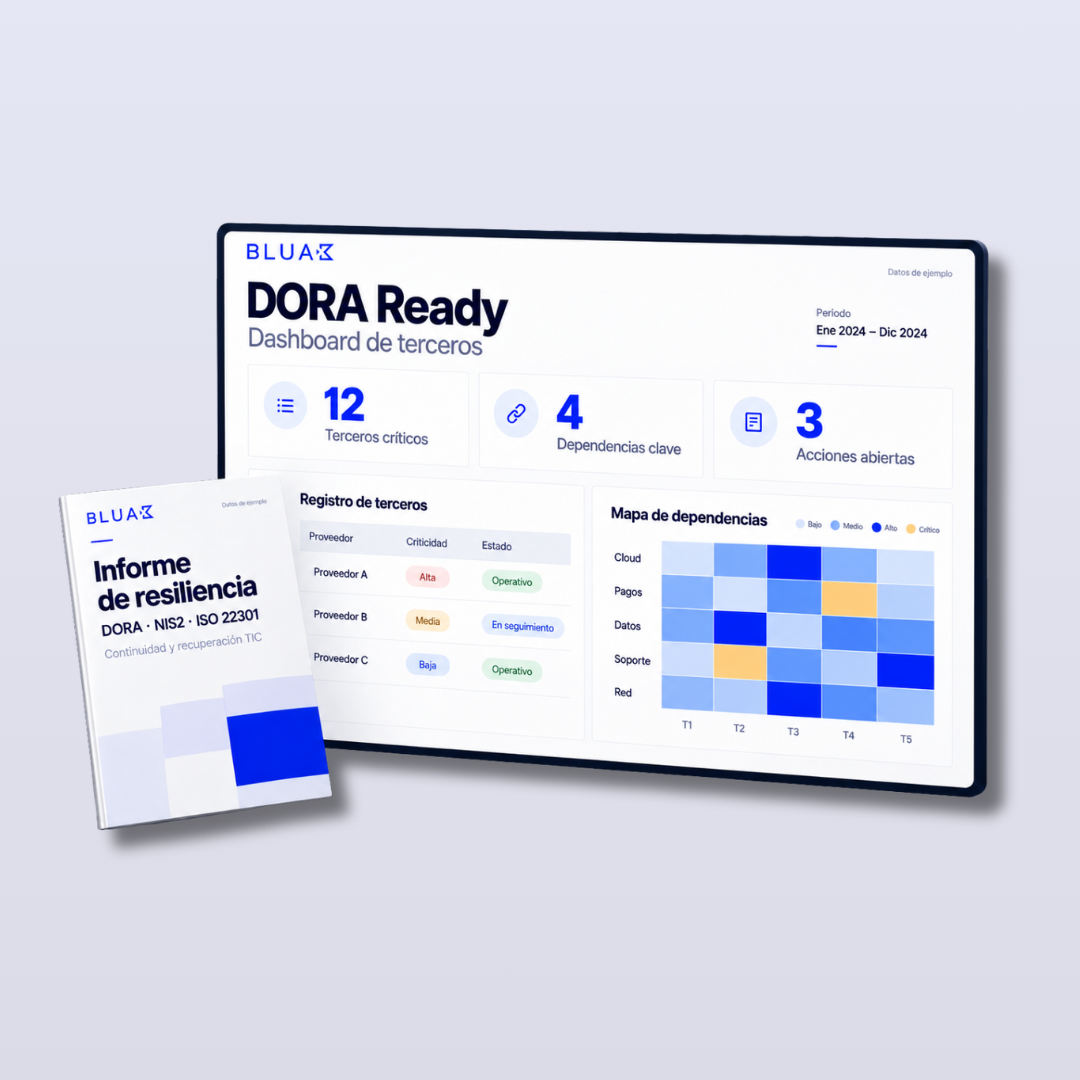
Monitor
Para quien ya tiene el diagnóstico hecho y necesita que no caduque.
- Vigilancia regulatoria aplicada
- Mantenimiento del inventario y la clasificación
- Repositorio de evidencias versionado
- Informe mensual
- Comité trimestral
- AIRGA Control Center
El diagnóstico dice dónde estás. La operación continua es lo que impide que vuelvas a no saberlo.
Entre 4 y 6 horas al mes por tu parte. El resto lo operamos nosotros.
Un assessment excelente tiene un solo defecto: empieza a caducar el día que se entrega.
Mantenemos vivos el inventario, la clasificación, los controles y las evidencias. Vigilamos la normativa y traducimos cada cambio a lo que significa para tu empresa. Preparamos el comité, ejecutamos las pruebas y damos a dirección un cuadro de mando.
es el plazo del art. 73 del AI Act para notificar un incidente severo. Nadie improvisa una notificación regulatoria en 48 horas.
Reglamento (UE) 2024/1689, art. 73 · plazos de 2, 10 y 15 díasha cambiado el calendario del AI Act en ocho meses. Quien hizo su plan en enero trabaja con fechas que ya no existen.
de los empleados oculta que usa IA. Tu inventario envejece a la velocidad a la que la empresa adopta tecnología.
de las organizaciones con brecha en IA carecía de controles de acceso adecuados. Un control declarado no es un control.
Fuentes: Reglamento (UE) 2026/1744 (DOUE, 24 de julio de 2026), KPMG y Universidad de Melbourne e IBM, Cost of a Data Breach Report 2025.
El gobierno de IA gestionado es la función de riesgo, cumplimiento y resiliencia que una empresa necesita tener —inventario vivo, vigilancia normativa aplicada, comité que se reúne, evidencias siempre listas y pruebas periódicas— operada de forma externa con la empresa al mando. Bluak la presta como servicio anual sobre AI Act, RGPD, ISO 42001, DORA, NIS2 e ISO 22301, con un cuadro de mando trimestral y sin permanencia: el sistema montado es del cliente.
Bluak Managed Governance es la función de gobierno de IA, cumplimiento y resiliencia que tu empresa necesita tener.
Lo que se contrata es criterio y ejecución, con calendario propio.
Gobernamos riesgo, cumplimiento y resiliencia: la capa que decide qué debe vigilar todo lo demás.
Pincha en cada una para ver qué revela. Ninguna aparece de golpe: todas son el resultado de meses sin ritmo.
El calendario del AI Act ha cambiado dos veces en ocho meses: el Reglamento (UE) 2026/1744 se publicó el 24 de julio de 2026 y reescribió las fechas de aplicación de los sistemas de alto riesgo. Quien hizo su plan en enero está trabajando con un calendario que ya no existe.
En seis meses aparecen tres SaaS que trajeron IA en una actualización que nadie leyó, dos automatizaciones montadas por un departamento sin pasar por IT, un proveedor que cambió de modelo y un caso de uso que pasó de piloto a producción sin reevaluarse.
Cuando convocar es responsabilidad de alguien que además tiene su propio trabajo, el comité no se reúne. Cuando la responsabilidad de convocar, preparar y levantar acta es externa, se reúne. Es la diferencia entre un gobierno que decide y uno que solo existe.
Si las evidencias no se generan y versionan según se producen, cada solicitud externa es un proyecto interno de urgencia. Y a veces la respuesta llega tarde: pliegos con fecha de cierre, cuestionarios con plazo, incidentes con 48 horas de notificación.
Es el patrón que más se repite. Dieciocho meses después se contrata otro assessment que descubre en buena parte lo mismo, más lo nuevo. Se ha pagado dos veces por saber y no se tiene gobierno en ningún momento.
Pagar dos diagnósticos y no tener gobierno.
Se contrata un assessment, se ejecuta el 60 % del roadmap, el sponsor cambia de prioridad, y dieciocho meses después se contrata otro assessment que descubre en buena parte lo mismo, más lo nuevo.
Y un coste peor: el día que alguien pregunta, la respuesta hay que fabricarla en tres semanas de pánico interno.
Elige tu rol y lo verás.
«Si mañana pasa algo, ¿estamos cubiertos? No lo sé, y no sé a quién preguntar.»
Un cuadro de mando trimestral, un responsable identificado por cada riesgo y un acta de comité que acredita diligencia debida ante el consejo.
Una respuesta con fecha y con nombre.
«Me paso el día persiguiendo a IT y a negocio para enterarme de qué se ha puesto en marcha, y siempre lo descubro tarde.»
Dejas de perseguir: los cambios llegan por proceso, no por rumor. Y cada cambio normativo llega ya traducido a qué te afecta a ti, en qué sistemas y con qué plazo.
El proceso te informa antes de que el problema exista.
«Me piden que responda por sistemas que no aprobé y que aparecen por sorpresa.»
Un proceso de alta que te da visibilidad antes, no después. Y una lista de riesgos priorizada con criterio de negocio.
Priorizar por impacto económico es la única forma de conseguir presupuesto.
«Los cuestionarios de cumplimiento y los pliegos nos frenan operaciones durante semanas.»
Un dossier de cumplimiento actualizado y listo para adjuntar el mismo día que te lo piden.
El cumplimiento pasa de freno comercial a argumento de venta.
«Un coste recurrente sin retorno visible es lo primero que recorto.»
Coste predecible y cerrado frente a la alternativa real: un assessment de recuperación cada 18 meses más el coste de oportunidad de los proyectos parados.
Y un número de exposición que baja trimestre a trimestre.
No son valores ni intenciones: son afirmaciones comprobables sobre el estado de tu gobierno en cualquier momento del año.
Esto es lo que separa un servicio gestionado de una bolsa de horas: produce aunque no preguntes, y se puede auditar cómo.
Altas, cambios y bajas de sistemas por el proceso definido; vigilancia normativa activa; actualización del repositorio de evidencias según se producen.
Registro e inventario siempre actualizados
Nada entra sin ficha, clasificación y responsable asignado. Es el mecanismo que impide que el inventario vuelva a envejecer.
Sesión de 60 a 90 minutos: novedades del inventario, cambios normativos con impacto, estado del backlog de mitigación y alertas abiertas.
Informe mensual breve y backlog actualizado
Es la reunión que impide que las cosas se acumulen hasta el comité. Corta y con orden del día fijo.
Recálculo del score de exposición, top de riesgos, decisiones que requieren dirección, y cierre y apertura de acciones con responsable y fecha.
Cuadro de mando trimestral y acta con acuerdos
90 minutos de tu comité. Nosotros preparamos, convocamos, facilitamos y levantamos acta, y seguimos los acuerdos hasta cierre.
Barrido de descubrimiento para cazar lo que entró por la puerta de atrás —shadow AI, IA embebida en actualizaciones de SaaS, proveedores nuevos— y ejecución de la prueba programada del calendario de testing.
Informe de descubrimiento e informe de prueba
Casi siempre aparece algo. Por eso es semestral y no anual.
Reclasificación general del inventario, preauditoría interna, revisión por dirección, plan del ejercicio siguiente y renovación del roadmap.
Informe anual de gobierno y plan del año siguiente
Es la sesión que convierte el servicio en algo que dirección puede llevar al consejo sin traducirlo.
Cambio normativo relevante, incidente notificable, cuestionario de cliente, pliego, alta de un sistema crítico o auditoría externa.
Análisis de impacto, dossier o notificación
Aquí viven los plazos que no admiten improvisación: 2, 10 y 15 días del art. 73 del AI Act, y los cauces de DORA.
Nuestro SLA más visible: un cambio normativo con impacto se analiza y se te comunica en 5 días hábiles desde su publicación.
Y no en forma de boletín: «esta norma afecta a estos tres sistemas tuyos, hay que hacer esto, antes de esta fecha, y lo asume esta persona».
Los adoptas durante el onboarding y son lo que hace que el sistema no vuelva a envejecer. Sin ellos, cualquier servicio recurrente depende de que alguien se acuerde.
Nada entra sin ficha, clasificación y responsable asignado. Es el mecanismo que impide que el inventario vuelva a envejecer.
Un sistema que cambia de uso o de proveedor se reclasifica. Uno que se retira se archiva con su histórico, no se borra.
Publicación, análisis de impacto, acciones, plazos y responsable. Siempre en ese orden y con fecha.
Detección, clasificación, decisión de notificar, notificación en plazo y evidencia archivada.
Cuestionario, pliego o auditoría: el dossier se genera desde el repositorio, no se redacta de cero.
Ahí viven el inventario, la clasificación, el registro de terceros, el catálogo de controles, las evidencias versionadas y el cuadro de mando. Tres cosas importantes sobre él:
Vender la herramienta sin el criterio es exactamente el error de las plataformas GRC.
No es una rotación de consultores: el Governance Lead es quien facilita tu comité todos los trimestres.
al trimestre de un sponsor de dirección, que aprueba y desbloquea
al mes de un referente operativo, el punto de contacto del día a día
al trimestre del comité
Total real: entre 4 y 6 horas mensuales en contacto directo contigo.
Si no los tienes, el onboarding ha fallado. Así de simple es el criterio.
Traspaso desde la capa 1, 2 o 3 —o mini-diagnóstico si entras directo—, designación de roles y acceso al Control Center.
Carga del inventario, los controles y las evidencias existentes, y activación de los cinco mecanismos de gobierno.
Cálculo del score de exposición, nivel de madurez y backlog priorizado por impacto.
Primer comité de gobierno y aprobación del calendario anual de gobierno y testing.
En un servicio que gestiona tu dependencia de terceros, crearte una dependencia nueva sería una contradicción difícil de defender.
Que decidas quedarte es la mejor prueba de que quieres seguir gobernando tu IA.
Despliega cada uno para ver qué se hace exactamente y cuál es el que mejor se adapta a tu caso para seguir gobernando tu IA o, si aún no lo has hecho, empezar.
La clave está en el adjetivo «aplicada»: el valor no es el boletín, es el cruce contra tu inventario. La salida no es «ha salido esta norma», sino «ha salido esta norma, afecta a estos cuatro sistemas tuyos, hay que hacer esto, antes de esta fecha, y lo asume esta persona».
Un cambio con impacto, analizado y comunicado en 5 días hábiles.
Reclasificación cuando cambia el uso, el proveedor o la norma. Y revisión periódica de descubrimiento para cazar lo que entró por la puerta de atrás: shadow AI, IA embebida en actualizaciones de SaaS y automatizaciones departamentales.
El inventario no envejece despacio: envejece a la velocidad a la que adoptas tecnología.
Fichas de sistema, DPIA, actas, controles, resultados de pruebas y registros de decisión. Preparado para producir en horas, no en semanas, tres cosas distintas: el dossier de auditoría, la respuesta a un cuestionario de cliente y la documentación de un pliego.
El dossier se descarga; no se fabrica.
Seguimiento de acuerdos hasta cierre, y mantenimiento del RACI y de los procedimientos. Este dominio evita el fracaso más común de todos: que el gobierno exista sobre el papel y no se reúna nunca.
Cuando alguien externo tiene la responsabilidad de convocar, el comité se reúne.
Simulacros y tabletop de crisis, pruebas de recuperación con validación de RTO y RPO, attack surface monitoring, pentest asistido por IA con priorización por impacto de negocio, AI security testing —robustez de modelos, recuperación indebida en RAG, desvío de instrucciones en agentes, encadenamientos de automatizaciones— y retest de hallazgos cerrados con score de mejora.
En IA la superficie de ataque cambia con cada modelo, agente e integración: probarla una vez al año no basta.
Preauditoría interna, gap contra la norma, revisión por dirección, plan anual, acompañamiento durante la auditoría externa y gestión de no conformidades. Para quien va a certificarse y para quien solo necesita poder demostrarlo.
Llegas a la auditoría sin preparar la auditoría.
Con los plazos ya integrados: 2, 10 y 15 días del art. 73 del AI Act, y los cauces de DORA. Apoyo en la clasificación del incidente, la redacción de la notificación y la trazabilidad posterior.
Este dominio casi nunca se usa, y es exactamente por eso por lo que se contrata: el día que hay que usarlo, vale el año entero de servicio.
Esta es la respuesta. Entregables recurrentes a lo largo de un año.
Todo lo que producimos es tuyo desde el primer día.
En formato editable, con su histórico completo y sin permanencia. Vive en el AIRGA Control Center, que también es tuyo.
La pregunta «¿estamos mejor que hace tres meses?» tiene respuesta numérica y trazable. Se revisan en cada comité trimestral.
En nivel Assured se añaden vulnerabilidades críticas abiertas y su antigüedad, tiempo medio de remediación y resultado de las pruebas de recuperación frente al RTO comprometido.
Riesgo agregado ponderado del inventario. Es el número que responde a «¿estamos mejor que hace tres meses?».
Reactivo, Experimental, Gestionado, Gobernado, Optimizado. Un lugar donde colocarse y una dirección hacia la que avanzar.
Porcentaje de sistemas con ficha, clasificación y responsable. Mide directamente si el gobierno funciona o solo existe.
Horas hasta entregar un dossier o contestar un cuestionario. Es el valor que se nota, y el que convierte cumplimiento en argumento comercial.
Porcentaje de compromisos ejecutados. Distingue un gobierno que decide de uno que solo se reúne.
Escalada por perímetro —sistemas de IA inventariados, entidades legales y procesos críticos— y no por número de empleados.
Para quien ya tiene el diagnóstico hecho y necesita que no caduque.
Para quien tiene obligaciones que demostrar y quiere el gobierno operando de verdad.
Para entidades reguladas, empresas en certificación y proveedores críticos.
Fuera de cuota, por evento: TLPT completo, auditoría de certificación, respuesta a incidente mayor e integraciones a medida en el Control Center. Si vienes de AIRGA, AI Act Ready o DORA Ready, los tres primeros meses entran a precio reducido.
Tienes tres alternativas a esto, y las tres tienen el mismo hueco.
| Alternativa | Qué te da | Qué le falta |
|---|---|---|
| Contratar a alguien interno | Conocimiento del negocio y disponibilidad. | Un perfil que domine AI Act, DORA, ISO y riesgo técnico no existe en una sola persona. Si existe, cuesta más que el servicio y se va a los dos años. |
| Un despacho o una Big Four | Autoridad legal y tranquilidad en la firma. | Trabaja por proyecto y por hora. No mantiene nada vivo entre facturas y no implanta lo que recomienda. |
| Una plataforma GRC | Registro ordenado y workflows. | El software no clasifica, no decide y no comparece ante el comité. Termina siendo un inventario vacío que nadie actualiza. |
| Bluak Managed Governance | Criterio de consultoría, ritmo de servicio gestionado y capacidad de construir la herramienta que lo sostiene. | Exige las tres cosas a la vez. Por eso es un hueco defendible, y por eso casi nadie lo cubre. |
El patrón de «assessment cada 18 meses» supone pagar dos veces por descubrir lo mismo, sin gobierno entre medias.
Un solo cuestionario de cliente contestado a tiempo, o un solo pliego al que puedes concurrir, puede cubrir el año de servicio.
El techo sancionador del AI Act es 35 M€ o el 7 % de la facturación mundial. La cuota es de otro orden de magnitud.
Cada una con su fuente primaria enlazada.
Fuentes: DOUE, ESAs, IBM, KPMG y Universidad de Melbourne, Gartner y Allianz.
Es el argumento de continuidad más honesto que podemos dar: en un servicio que gestiona tu dependencia de terceros, crearte una nueva sería una contradicción difícil de defender. Que decidas quedarte es la mejor prueba de que aporta.
No se pierde al terminar el contrato: se queda contigo, con todo su contenido y su histórico.
Los cinco mecanismos de gobierno, el RACI y las plantillas son tuyos y los puedes operar sin nosotros.
Al terminar te llevas el histórico completo de evidencias y una sesión de transferencia. Sin permanencia más allá del año en curso.
Datos de ejemplo. Sustituir por cifras reales en cuanto haya un año de servicio prestado y autorización del cliente.
Logos de clientes en recurrente y cifras propias de cartera
Con un año de servicio prestado podréis decir «gestionamos el gobierno de IA de X organizaciones y Y sistemas inventariados». Es exactamente la prueba social que hoy falta en todo el portfolio.
Si ya tienes un diagnóstico hecho —nuestro o de un tercero— y lo que te falta es operarlo, entramos con un mini-diagnóstico de dos semanas para establecer la línea base.
Es la función de riesgo, cumplimiento y resiliencia que la empresa necesita tener, operada de forma externa con la empresa al mando. En la práctica significa cinco cosas: el inventario de IA y de proveedores se mantiene vivo, cada cambio normativo se traduce a impacto concreto sobre tus sistemas, las evidencias están listas en cualquier momento, los controles se prueban según calendario, y dirección recibe un cuadro de mando trimestral con score de exposición y nivel de madurez.
Porque el diagnóstico empieza a caducar el día que se entrega, y no por su calidad. Se mueven tres cosas a la vez: la normativa —el calendario del AI Act ha cambiado dos veces en ocho meses—, la empresa —en seis meses aparecen SaaS con IA nueva, automatizaciones departamentales y proveedores que cambian de modelo— y las obligaciones, que no son eventos sino ritmos: notificaciones en plazos de días, pruebas de continuidad anuales, auditorías de seguimiento y recertificaciones cada tres años.
En que el perfil que necesitas no existe como una sola persona. Cubrir AI Act, RGPD, ISO 42001, DORA, NIS2 y riesgo técnico ofensivo exige varias especialidades; el equipo mínimo equivalente cuesta varias veces la cuota anual, tarda meses en contratarse y suele marcharse en dos años, llevándose el criterio. Lo razonable es tener dentro el sponsor y el referente operativo, y externalizar la función.
Un despacho trabaja por proyecto y por hora: te da autoridad legal, pero no mantiene nada vivo entre facturas y no implanta lo que recomienda. Una plataforma GRC te da registro y workflows, pero el software no clasifica, no decide y no comparece ante el comité: acaba siendo un inventario vacío que nadie actualiza. Este servicio es el cruce de los tres: criterio de consultoría, ritmo de servicio gestionado y capacidad de construir la herramienta que lo sostiene.
Entre 4 y 6 horas al mes, y lo ponemos por escrito en la propuesta. Se reparten así: 1 o 2 horas al trimestre de un sponsor de dirección que aprueba y desbloquea, entre 2 y 4 horas al mes de un referente operativo que es el contacto del día a día, y 90 minutos al trimestre del comité. El resto —análisis, clasificación, evidencias, informes, actas y seguimiento— lo asumimos nosotros.
No hay permanencia más allá del año en curso. Al terminar te llevas el Control Center con todo su contenido, los procedimientos en formato editable, el histórico completo de evidencias y una sesión de transferencia. En un servicio cuyo objeto es gestionar tu dependencia de terceros, crearte una dependencia nueva sería una contradicción difícil de defender.
Sí, con un mini-diagnóstico de dos semanas para establecer la línea base. Es el caso de quien ya tiene un diagnóstico hecho —propio o de un tercero— y lo que le falta es operarlo. También entra mucha gente por urgencia: una auditoría, un cuestionario de cliente, un pliego o un incidente. Se entra por el evento y se queda por el ritmo.
Que habrás pagado por no tener que improvisar, y eso ya vale. Pero el argumento no se sostiene solo en el riesgo: el gobierno de IA ya es un requisito de venta. La ISO 42001 aparece en pliegos públicos y contratos B2B, y los clientes financieros exigen cláusulas DORA a sus proveedores. Un cliente que acredita gobierno en 24 horas gana operaciones que otro pierde por no poder contestar un cuestionario.
En el nivel Assured, sí: AI-Pentest Ready periódico con attack surface monitoring, pentest asistido por IA, AI security testing —robustez de modelos, recuperación indebida en RAG, desvío de instrucciones en agentes— y retest de hallazgos con score de mejora. En los niveles Monitor y Governed el testing es de continuidad y crisis: simulacros y tabletop. El TLPT completo va como módulo por evento, fuera de cuota.
PENDIENTE: cuota mensual cerrada por nivel con escalado por perímetro —número de sistemas de IA inventariados, entidades legales y procesos críticos, no número de empleados—, compromiso anual con facturación mensual, y módulos por evento fuera de cuota (TLPT completo, auditoría de certificación, respuesta a incidente mayor, integraciones a medida). Falta publicar el escalón de entrada del nivel Monitor.
Cuéntanos qué tienes hecho y te decimos por qué nivel conviene entrar y qué produciría el servicio en tus primeros 30 días. Si vienes de AIRGA, AI Act Ready o DORA Ready, hablemos de cómo encajar esta capa.